API Güvenliği ve Firewall Koruması: Modern Uygulama Mimarilerini Savunmak
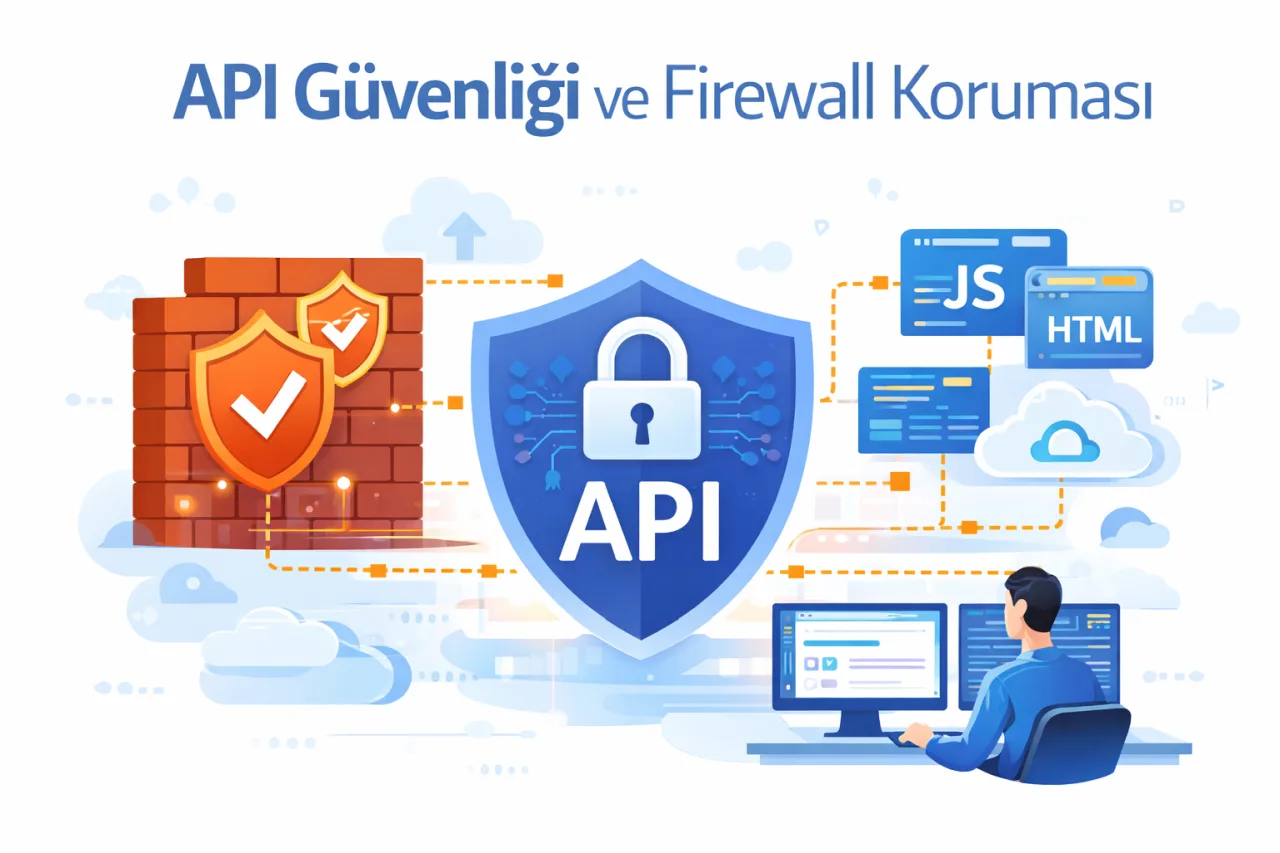
Günümüzün dijital ekosisteminde uygulamalar artık tek başlarına çalışan kapalı kutular değildir. Mobil uygulamalardan bulut servislerine, e-ticaret sistemlerinden finansal altyapılara kadar her şey birbirine API’lar aracılığıyla bağlıdır. Ancak bu açık ve bağlı yapı siber saldırganlar için devasa bir saldırı yüzeyi oluşturur. API güvenliği ve firewall koruması, makineler arası bu hassas iletişimin tüm parametrelerini denetleyerek modern uygulama mimarilerini savunmayı amaçlar.
1. API Zafiyetleri ve OWASP API Security Top 10
API altyapılarında en sık görülen saldırılar OWASP tarafından yayınlanan API Security Top 10 listesinde açıklanmıştır. Bunların en kritik olanlarından biri BOLA (Broken Object Level Authorization) zafiyetidir. Bu zafiyet saldırganların API sorgularındaki ID parametrelerini değiştirerek yetkisi olmayan verilere erişmesine neden olabilir.
Modern firewall ve uygulama güvenlik sistemleri bu tür anormal veri taleplerini davranış analizi ile tespit eder. Bir kullanıcının kısa sürede çok sayıda farklı veri talep etmesi scraping veya yetki aşımı girişimi olarak değerlendirilerek engellenebilir.
2. WAF ve API Trafiği Analizi
Standart firewall sistemleri port ve IP bazlı çalışırken, WAF çözümleri uygulama seviyesinde analiz yapar. API trafiği çoğu zaman JSON veya XML formatında veri taşır. Bu verilerin içerisine SQL Injection veya XSS gibi saldırılar gizlenebilir.
WAF sistemleri API isteklerini şema doğrulaması ile kontrol eder. API dokümantasyonuna uymayan veri tipleri veya beklenmeyen parametreler tespit edildiğinde istek backend sunuculara ulaşmadan engellenir. Bu yöntem uygulama sunucularının yükünü azaltırken saldırıların kaynağında kesilmesini sağlar.
3. Rate Limiting ve Bot Trafiği Kontrolü
API sistemleri otomatik bot saldırılarının hedefi olabilir. Özellikle brute force denemeleri, veri scraping girişimleri veya stok kontrol botları API kaynaklarını tüketebilir.
Firewall üzerindeki rate limiting mekanizmaları belirli bir IP veya kullanıcıdan gelen istek sayısını sınırlayarak bu tür saldırıları engeller. Bot koruma modülleri ise trafiğin insan mı yoksa otomatik sistem mi olduğunu analiz ederek kötü niyetli botları filtreleyebilir.
4. OAuth ve JWT Token Denetimi
Modern API altyapıları çoğunlukla OAuth2 veya JWT tabanlı kimlik doğrulama kullanır. Ancak bu tokenların ele geçirilmesi durumunda saldırganlar API erişimini kötüye kullanabilir.
Firewall ve API gateway entegrasyonu sayesinde gelen isteklerdeki tokenlar doğrulanır. Şüpheli konum değişiklikleri veya kısa sürede farklı cihazlardan yapılan istekler riskli olarak değerlendirilerek erişim sınırlandırılabilir.
5. API Veri Sızıntısı Kontrolü
API sistemlerinde sık görülen bir diğer risk excessive data exposure olarak bilinir. Bir API endpoint yalnızca belirli verileri döndürmesi gerekirken, arka planda daha fazla bilgi gönderiyor olabilir.
DLP destekli güvenlik sistemleri API yanıtlarını analiz ederek hassas verilerin dışarı çıkmasını engeller. Böylece veri sızıntısı riskleri azaltılır ve uygulama güvenliği güçlendirilir.
6. Shadow API ve API Envanteri
Büyük sistemlerde geliştiriciler tarafından oluşturulan ancak zamanla unutulan Shadow API uç noktaları bulunabilir. Bu uç noktalar güncellenmediği için ciddi güvenlik riski oluşturur.
Modern API güvenlik platformları ağ trafiğini analiz ederek tüm API uç noktalarını otomatik olarak keşfeder ve bir API envanteri oluşturur. Böylece yönetilmeyen hiçbir endpoint kalmaz ve güvenlik görünürlüğü artırılır.
API Güvenliği ve Firewall Koruması: Modern Uygulama Mimarilerini Savunmak
Günümüzün dijital ekosisteminde uygulamalar artık tek başlarına çalışan kapalı kutular değildir. Mobil uygulamalardan bulut servislerine, e-ticaret sistemlerinden finansal altyapılara kadar her şey birbirine API’lar aracılığıyla bağlıdır. Ancak bu açık ve bağlı yapı siber saldırganlar için devasa bir saldırı yüzeyi oluşturur. API güvenliği ve firewall koruması, makineler arası bu hassas iletişimin tüm parametrelerini denetleyerek modern uygulama mimarilerini savunmayı amaçlar.
Görünmez Veri Akışı: API trafiği çoğu zaman kullanıcı arayüzü olmadan gerçekleşir. Bu nedenle geleneksel güvenlik mekanizmaları API içindeki kötü niyetli manipülasyonları fark etmekte zorlanabilir. API güvenliği bu görünmeyen trafiği analiz ederek güvenli hale getirir.
1. API Zafiyetleri ve OWASP API Security Top 10
API altyapılarında en sık görülen saldırılar OWASP tarafından yayınlanan API Security Top 10 listesinde açıklanmıştır. Bunların en kritik olanlarından biri BOLA (Broken Object Level Authorization) zafiyetidir. Bu zafiyet saldırganların API sorgularındaki ID parametrelerini değiştirerek yetkisi olmayan verilere erişmesine neden olabilir.
Modern firewall ve uygulama güvenlik sistemleri bu tür anormal veri taleplerini davranış analizi ile tespit eder. Bir kullanıcının kısa sürede çok sayıda farklı veri talep etmesi scraping veya yetki aşımı girişimi olarak değerlendirilerek engellenebilir.
2. WAF ve API Trafiği Analizi
Standart firewall sistemleri port ve IP bazlı çalışırken, WAF çözümleri uygulama seviyesinde analiz yapar. API trafiği çoğu zaman JSON veya XML formatında veri taşır. Bu verilerin içerisine SQL Injection veya XSS gibi saldırılar gizlenebilir.
WAF sistemleri API isteklerini şema doğrulaması ile kontrol eder. API dokümantasyonuna uymayan veri tipleri veya beklenmeyen parametreler tespit edildiğinde istek backend sunuculara ulaşmadan engellenir. Bu yöntem uygulama sunucularının yükünü azaltırken saldırıların kaynağında kesilmesini sağlar.
3. Rate Limiting ve Bot Trafiği Kontrolü
API sistemleri otomatik bot saldırılarının hedefi olabilir. Özellikle brute force denemeleri, veri scraping girişimleri veya stok kontrol botları API kaynaklarını tüketebilir.
Firewall üzerindeki rate limiting mekanizmaları belirli bir IP veya kullanıcıdan gelen istek sayısını sınırlayarak bu tür saldırıları engeller. Bot koruma modülleri ise trafiğin insan mı yoksa otomatik sistem mi olduğunu analiz ederek kötü niyetli botları filtreleyebilir.
4. OAuth ve JWT Token Denetimi
Modern API altyapıları çoğunlukla OAuth2 veya JWT tabanlı kimlik doğrulama kullanır. Ancak bu tokenların ele geçirilmesi durumunda saldırganlar API erişimini kötüye kullanabilir.
Firewall ve API gateway entegrasyonu sayesinde gelen isteklerdeki tokenlar doğrulanır. Şüpheli konum değişiklikleri veya kısa sürede farklı cihazlardan yapılan istekler riskli olarak değerlendirilerek erişim sınırlandırılabilir.
5. API Veri Sızıntısı Kontrolü
API sistemlerinde sık görülen bir diğer risk excessive data exposure olarak bilinir. Bir API endpoint yalnızca belirli verileri döndürmesi gerekirken, arka planda daha fazla bilgi gönderiyor olabilir.
DLP destekli güvenlik sistemleri API yanıtlarını analiz ederek hassas verilerin dışarı çıkmasını engeller. Böylece veri sızıntısa riskleri azaltılır ve uygulama güvenliği güçlendirilir.
6. Shadow API ve API Envanteri
Büyük sistemlerde geliştiriciler tarafından oluşturulan ancak zamanla unutulan Shadow API uç noktaları bulunabilir. Bu uç noktalar güncellenmediği için ciddi güvenlik riski oluşturur.
Modern API güvenlik platformları ağ trafiğini analiz ederek tüm API uç noktalarını otomatik olarak keşfeder ve bir API envanteri oluşturur. Böylece yönetilmeyen hiçbir endpoint kalmaz ve güvenlik görünürlüğü artırılır.