Container ve Kubernetes Güvenliği: Bulut Yerli Dünyayı Savunmak
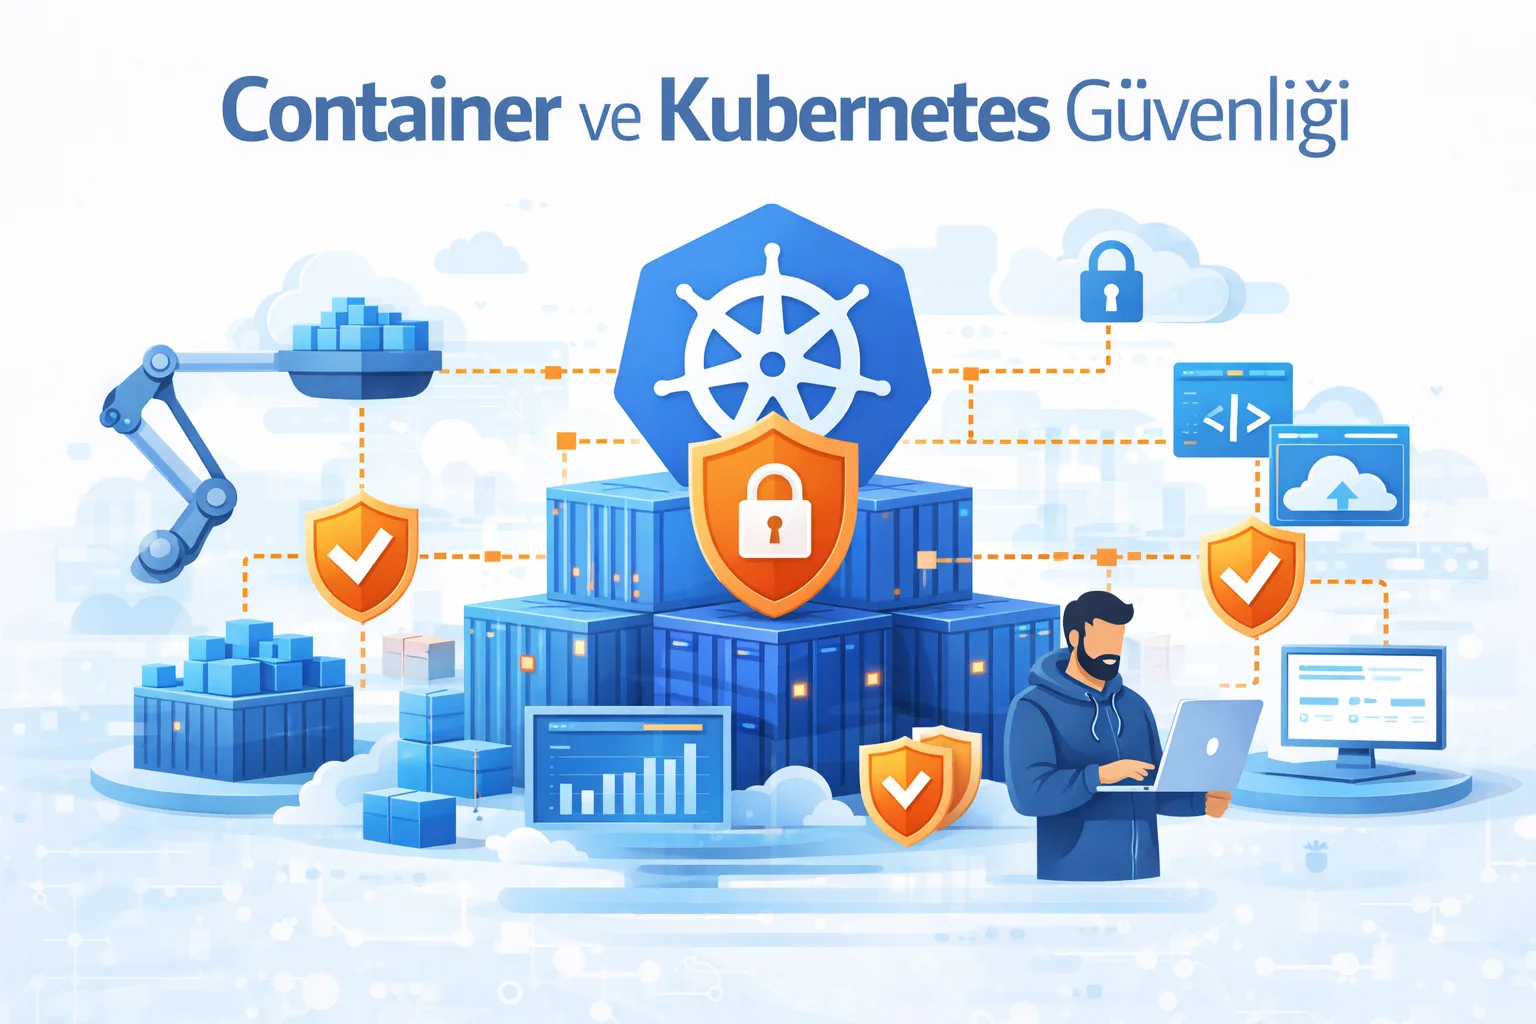
Geleneksel sanallaştırma teknolojilerinden konteyner (container) mimarilerine geçiş, yazılım dünyasında bir devrim yaratmıştır. Ancak bu hız ve esneklik, beraberinde yeni güvenlik zorluklarını da getirmiştir. Container ve Kubernetes güvenliği, sadece bir firewall kurmakla çözülebilecek kadar basit değildir; imajın oluşturulmasından orkestrasyona kadar çok katmanlı bir yaklaşım gerektirir.
Hızın Güvenlikle İmtihanı: Konteynerler saniyeler içinde doğar ve ölür. Bu dinamik yapı, geleneksel araçları işlevsiz kılar. Kubernetes güvenliği, bu “efemer” yapıya ayak uydurabilen, otonom ve kod tabanlı bir koruma gerektirir.
1. İmaj Güvenliği ve Zafiyet Taraması (Shift Left)
Konteyner güvenliği, daha kod yazılırken başlar. CI/CD süreçlerine entegre otomatik imaj taramalarıyla, yüksek riskli zafiyet içeren konteynerlerin canlıya çıkması engellenmelidir. Ayrıca, sadece imzalı ve güvenilir kaynaklardan gelen imajların çalıştırılmasını sağlayan Admission Controller mekanizmaları aktif edilmelidir.
2. Kubernetes Cluster ve Control Plane Güvenliği
Kubernetes’in beyni olan API Server ve etcd saldırganların ana hedefidir. RBAC (Role-Based Access Control) ile her servise minimum yetki verilmeli, etcd veri tabanı şifrelenmeli ve API erişimi sadece belirli IP adreslerine (Whitelisting) açılmalıdır.
3. Ağ Güvenliği ve Network Policies
Kubernetes kümesi içinde varsayılan olarak tüm Pod’lar birbirleriyle konuşabilir. Network Policies kullanılarak mikro-segmentasyon uygulanmalıdır. Bu sayede front-end sadece back-end ile konuşabilir; bu da ağ seviyesinde bir “Sıfır Güven” (Zero Trust) mimarisi oluşturur.
4. Runtime Security (Çalışma Anı Koruması)
Konteynerler canlıya çıktıktan sonra da izlenmelidir. Çalışma anı güvenlik araçları (Falco vb.), şüpheli dosya erişimleri veya beklenmedik süreçleri anında fark ederek konteyneri karantinaya alabilir. Bu, konteyner dünyasındaki “algıla ve yanıt ver” stratejisidir.
5. Gizli Bilgi Yönetimi ve Loglama
Şifreler ve API anahtarları asla imaj içinde saklanmamalı; Vault gibi sistemlerle entegre edilmelidir. Ayrıca, konteynerler geçici olduğundan tüm loglar merkezi bir sisteme (ELK Stack vb.) gerçek zamanlı aktarılmalı ve analiz edilmelidir.
Sonuç
E-BT Servis olarak, mikro hizmet mimarilerinizin güvenliğini uçtan uca yönetiyoruz. Konteyner teknolojilerinin hızını kesmeden, işletmenizi siber tehditlere karşı aşılmaz bir kale haline getiriyoruz.