DNS Güvenliği ve Firewall Koruması: İnternetin Rehberini Savunmak
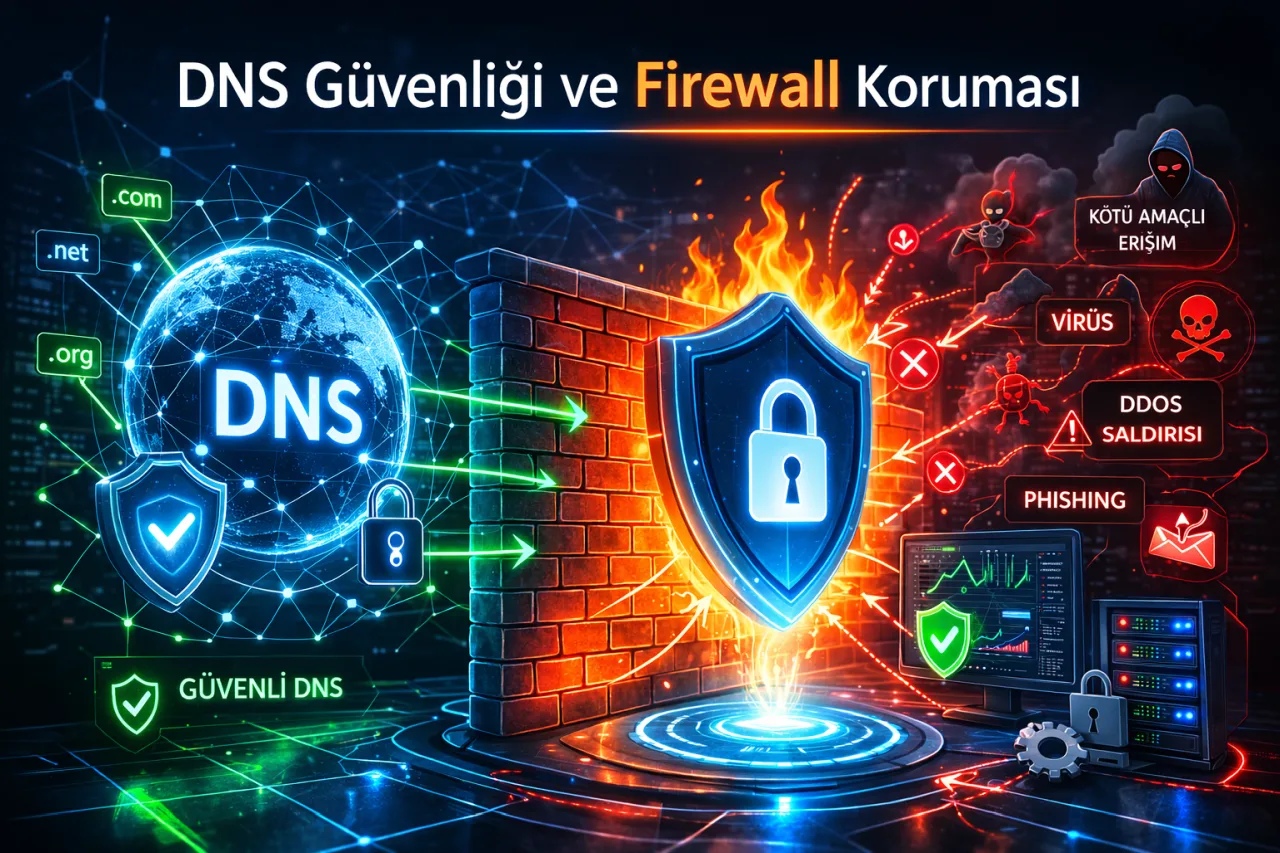
İnternetin “telefon rehberi” olarak bilinen DNS, dijital dünyanın en temel ama en çok suistimal edilen protokollerinden biridir. Alan adlarını IP adreslerine dönüştüren bu sistem olmadan internetin çalışması imkansızdır. DNS güvenliği ve firewall koruması, siber saldırganların kimlik avı, veri sızıntısı ve botnet yönetimi gibi amaçlarla DNS’i bir silah olarak kullanmasını engellemek için kurulan en kritik savunma hattıdır.
Görünmez Tehlike: Siber saldırıların %90’ından fazlası, zararlı yazılımı komuta kontrol merkezine bağlamak veya veri sızdırmak için DNS protokolünü kullanır. DNS trafiğini denetlemeyen bir firewall, savunma hattında devasa bir kör nokta bırakıyor demektir.
1. DNS Tünelleme ve Veri Sızıntısı Engelleme
DNS tünelleme, saldırganların verileri DNS sorgularının içine gizleyerek dışarı sızdırdığı sinsi bir yöntemdir. AI destekli yeni nesil firewall sistemleri, paket boyutunu ve sorgu sıklığını analiz ederek bu anomalileri anında fark eder ve veri sızıntısını DNS seviyesinde durdurur.
2. Zararlı Alan Adı Filtreleme (DNS Filtering)
Firewall üzerindeki DNS filtreleme servisi, her sorguyu global tehdit istihbaratı veritabanıyla karşılaştırır. Eğer bir alan adı “phishing” veya “zararlı” olarak işaretlenmişse, kullanıcı bu adrese ulaşmadan erişim engellenir. Bu, saldırıları daha başlamadan durdurur.
3. DNS Sinkholing Teknolojisi
Ağdaki bir cihaz enfekte olduğunda ve saldırganın sunucusuna bağlanmaya çalıştığında, firewall ona gerçek IP yerine sahte bir “Sinkhole” IP’si döndürür. Bu hem zararlı iletişimi keser hem de bilgi işlem ekiplerine enfekte cihazın yerini saptama imkanı tanır.
4. DoH ve DoT Denetimi
Şifreli DNS trafiği (DoH/DoT) gizlilik sağlasa da güvenlik denetimlerini zorlaştırır. Gelişmiş firewall yapılandırmalarıyla bu şifreli sorgular güvenli bir şekilde deşifre edilip tarandıktan sonra kurumsal DNS çözücülere yönlendirilerek tam denetim sağlanır.
5. DNS Flood ve DDoS Koruması
Siber saldırganlar saniyede milyonlarca sorgu göndererek sunucuları çökertmeyi hedefler. Firewall, “Rate Limiting” ayarları ile sorgu sayısını limitler ve saldırı trafiğini filtreleyerek meşru kullanıcıların internet erişiminin kesintisiz devam etmesini sağlar.
Sonuç
E-BT Servis olarak, DNS protokolünün zayıf noktalarını en ileri nesil firewall teknolojileriyle kapatıyoruz. Ağınızdaki her sorguyu denetleyerek veri sızıntılarını durduruyor ve kurumsal altyapınızı modernize ediyoruz.