Fortigate HA (High Availability) Yapılandırması: Active-Passive ve Active-Active Mimarisi
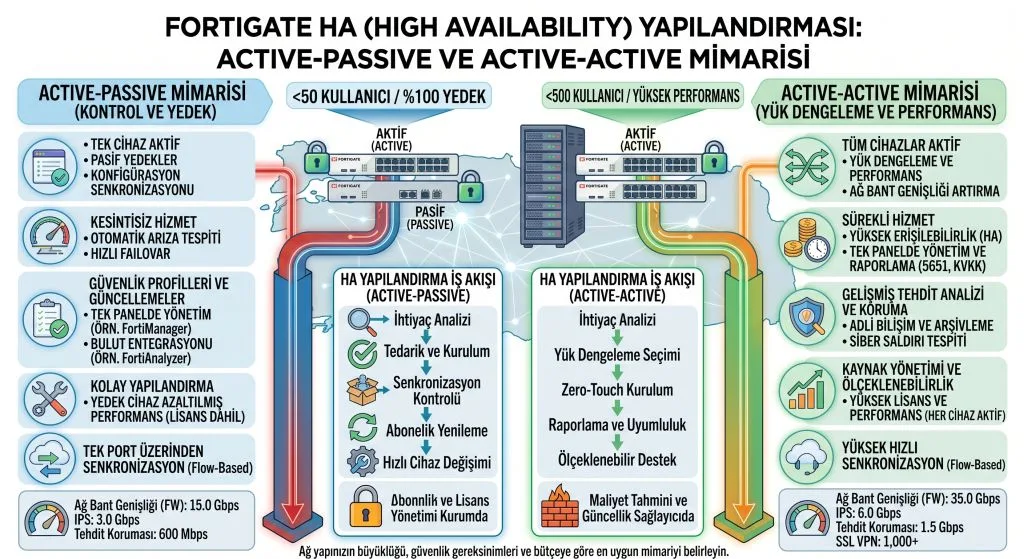
Kurumsal şirketlerde, fabrikalarda ve finans kurumlarında güvenlik duvarında yaşanabilecek birkaç dakikalık donanımsal kesinti dahi telafisi zor üretim kayıplarına ve müşteri güvensizliğine yol açabilir. Donanım seviyesindeki arızalardan, voltaj problemlerinden veya kablo kopmalarından etkilenmeden %99.999 kesintisizlik sağlamanın en etkili yolu güvenlik duvarlarını yedekli (Cluster) mimaride çalıştırmaktır. Fortinet’in geliştirdiği Fortigate HA (High Availability) yapılandırması, iki veya daha fazla aynı FortiGate donanımını tek bir sanal cihaz gibi birleştirerek kesintisiz haberleşme sağlar. Bu rehberde Active-Passive ve Active-Active HA modlarının çalışma prensiplerini ve kurulum stratejilerini inceliyoruz.
FGCP (FortiGate Clustering Protocol) Nedir? HA kümesindeki cihazların birbirini Heartbeat bağlantısı üzerinden anlık takip etmesini, kural tablolarını, oturum bilgilerini (Session Table) ve IPsec/SSL VPN durumlarını milisaniyeler içinde senkronize etmesini sağlayan özel Fortinet protokolüdür.
1. Active-Passive ve Active-Active HA Modları Arasındaki Farklar
FortiGate sistemlerinde ihtiyaca göre iki farklı yedeklilik modu kurgulanabilir:
- Active-Passive (En Yaygın ve Önerilen Mod): Birinci cihaz (Primary) tüm ağ trafiğini işler, güvenlik taramalarını yapar ve oturum bilgilerini ikinci cihaza (Secondary) aktarır. İkinci cihaz hazırda bekler. Primary cihaz kapandığında veya kablosu koptuğunda Secondary cihaz milisaniyeler içinde trafiği devralır, kullanıcılar kesintiyi hissetmez.
- Active-Active (Yük Dengeleme Modu): Her iki cihaz da aynı anda aktiftir. Primary cihaz gelen trafiği kabul eder ve UTM/IPS paket tarama yükünü Secondary cihaz ile paylaşır. Yüksek trafik yükü bulunan büyük veri merkezlerinde tercih edilir.
2. FortiGate HA Kurulumunda Şart Korunan 4 Kritik Gereksinim
İki FortiGate donanımının sorunsuz bir HA kümesi (Cluster) oluşturabilmesi için aşağıdaki şartların eksiksiz karşılanması gerekir:
A. Aynı Donanım Modeli ve Bellenim (Firmware) Sürümü
Yedeklenecek cihazların birebir aynı model (Örn: İki adet FortiGate 80F) olması ve tam olarak aynı FortiOS işletim sistemi sürümünü çalıştırması şarttır.
B. Birebir Aynı Lisans Paketleri
Kümedeki her iki cihazın da FortiCare ve UTM/Enterprise güvenlik lisans süreleri ve paket içerikleri eşleşmelidir.
C. Fiziksel Heartbeat Bağlantısı
Cihazlar arasında en az bir (tercihen iki) port doğrudan ethernet kablosuyla birbirine bağlanarak Heartbeat iletişimi ve veri senkronizasyonu için ayrılmalıdır.
D. Monitör Port (Link Monitor) Yapılandırması
İnternet veya ana switch bağlantılarının kopması durumunda cihazın arızalandığının anlaşılabilmesi için ilgili portlar ‘Link Monitor’ menüsünden izlemeye alınmalıdır.
3. HA Yapılandırmasında Oturum Senkronizasyonu (Session Sync)
Sadece konfigürasyonun değil, aktif IPsec VPN tünellerinin ve web oturumlarının da yedeklenmesi isteniyorsa HA Session Pickup özelliği aktif edilmelidir. Bu özellik sayesinde ana cihaz çöktüğünde kullanıcıların VPN tünelleri düşmez ve bankacılık ya da ERP oturumları kapanmadan yedek cihaza aktarılır.
Sonuç
E-BT Servis olarak, şirketinizin iş sürekliliği gereksinimlerini analiz ediyor ve kusursuz FortiGate HA yüksek erişilebilirlik çözümlerini kuruyoruz. Ağınızda sıfır kesinti sağlamak, ikinci yedek donanım teklifi almak ve lisanslama desteği için uzman ekibimizle iletişime geçebilirsiniz.