Fortigate VDOM (Virtual Domain) Teknolojisi ile Mantıksal Firewall Bölümleme
Farklı şirket gruplarını, bağımsız departmanları veya kiracı (Tenant) ağlarını tek bir merkezden yöneten kurumlar için her bir birim adına ayrı güvenlik duvarı donanımı satın almak ciddi bir maliyet yükü oluşturur. Bunun yanında, tek bir fiziki cihaz üzerinde tüm kuralları karıştırmak güvenlik zafiyetlerine ve yönetim karmaşasına yol açar. Fortinet’in geliştirdiği Fortigate VDOM (Virtual Domain) teknolojisi, fiziki bir FortiGate donanımını birbirinden tamamen bağımsız çalışan mantıksal sanal güvenlik duvarlarına bölmenize olanak tanır. Bu rehberde, VDOM mimarisinin nasıl çalıştığını, kurumsal ağlara sağladığı esnekliği ve yapılandırma stratejilerini detaylıca inceliyoruz.
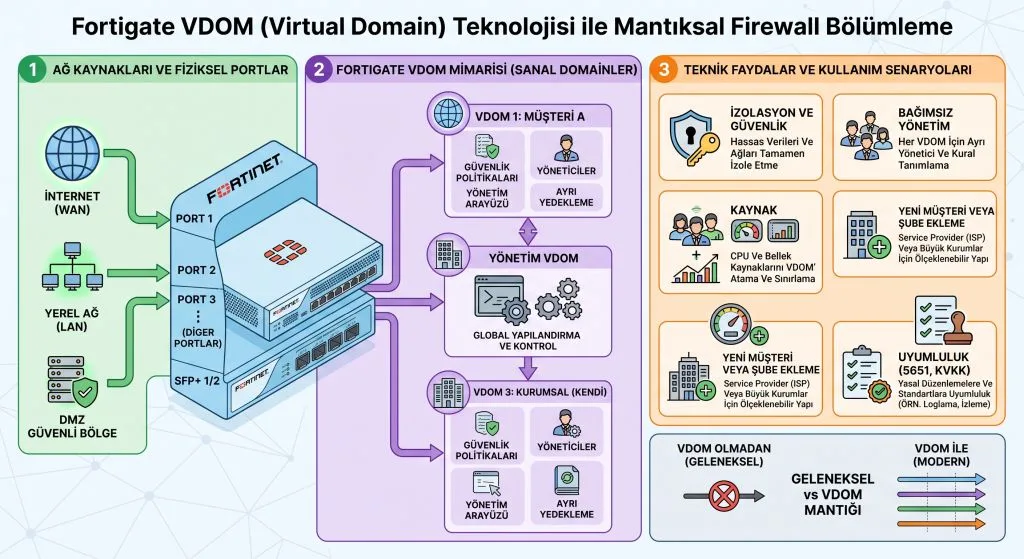
VDOM Mantığı: Her bir VDOM, kendine ait bağımsız kural tablosuna (Security Policy), yönlendirme (Routing) tablolarına, VPN ayarlarına ve yetkili admin kullanıcılarına sahiptir. Bir VDOM üzerinde yapılan kural hatası veya değişiklik diğer VDOM sistemlerini etkilemez.
1. FortiGate VDOM Teknolojisinin Sağladığı Temel Avantajlar
Sanal alan mimarisi, büyük ölçekli kurumsal yapılarda ve servis sağlayıcılarda kaynak kullanım verimliliğini zirveye taşır:
- Maliyet Tasarrufu (CAPEX ve OPEX): Farklı iş birimleri için ayrı ayrı 3 veya 4 donanım satın almak yerine güçlü tek bir FortiGate (Örn: 80F, 100F veya üzeri) alarak VDOM mimarisiyle bölümlendirebilirsiniz.
- Tam Mantıksal İzolasyon: Finans, Üretim veya Misafir ağları birbirinden tamamen bağımsız VDOM’lara atanarak olası bir siber sızmanın diğer bölümlere sıçraması engellenir.
- Ayrıştırılmış Yönetici Yetkileri: Her bir VDOM için farklı yönetici hesapları tanımlanabilir. Böylece A şirketinin BT sorumlusu yalnızca kendi VDOM kural tablosunu görür ve düzenler.
- Esnek Mod Yapısı (NAT ve Transparent): Tek bir fiziki cihaz üzerinde bir VDOM ‘NAT Mode’ çalışırken, diğer bir VDOM ‘Transparent Mode’ olarak kurgulanabilir.
2. VDOM Çeşitleri ve Arayüz Yapılandırması
FortiGate sistemlerinde VDOM aktif edildiğinde sistem iki temel kategoriye ayrılır:
A. Management VDOM (Global Yönetim)
Donanımın fiziksel kaynaklarının (CPU, RAM, Lisanslar, Firmware) yönetildiği ana katmandır. Cihazın genel internet erişimi, saat ayarları ve sistem güncellemeleri bu katmandan koordine edilir.
B. Traffic VDOM (Kullanıcı ve Ağ Alanları)
İş trafiğini taşıyan sanal alanlardır. Fiziksel portlar (WAN1, Port1 vb.) veya VLAN arabirimleri doğrudan istenen VDOM içerisine atanabilir. VDOM’lar kendi aralarında haberleşmek isterse donanımsal tünelleme olan **Inter-VDOM Link** yapıları kullanılır.
3. VDOM Kullanırken Dikkat Edilmesi Gereken Sizing ve Lisanslama Kriterleri
Cihaz üzerinde çoklu sanal domain çalıştırmak bellek (RAM) ve işlemci tüketimini artırır. Giriş seviyesi modeller varsayılan olarak 10 VDOM desteği sunarken, lisans uzantılarıyla bu sayı artırılabilir. Ancak donanımın Conserve Mode uyarısı vermemesi için CPU/RAM kaynaklarının ‘Global Resource Limits’ menüsünden her VDOM’a sınırlı oranda kotalanması tavsiye edilir.
Sonuç
E-BT Servis olarak, kurumunuzun karmaşık ağ ihtiyaçlarını analiz ederek en verimli FortiGate VDOM mimarilerini tasarlıyor ve devreye alıyoruz. Ağ sanallaştırma projeleriniz, donanım tedariki ve indirimli Fortinet lisans teklifleri için uzman ekibimizle iletişime geçebilirsiniz.