Fortigate ve Sophos Firewall’da SSL/TLS Şifreli Trafik İnceleme (Deep Packet Inspection) Rehberi
Günümüz web trafiğinin %90’ından fazlası HTTPS, yani SSL/TLS protokolleri ile şifrelenmiş durumdadır. İnternet kullanımını güvenli hale getiren bu şifreleme mekanizması, ne yazık ki siber saldırganlar tarafından da bir pelerin gibi kullanılmaktadır. Fidye yazılımları (Ransomware), truva atları ve veri sızıntısı araçları, güvenlik duvarlarının gözünden kaçmak için kendilerini şifreli trafiğin içine gizler. Eğer güvenlik duvarınızda SSL/TLS şifreli trafik inceleme (Deep Packet Inspection) aktif değilse, ağ trafiğinizin %90’ını görmeden geçiştiriyorsunuz demektir. Bu kapsamlı rehberde, Fortigate ve Sophos XGS serisi cihazlarda derin paket inceleme mimarisinin nasıl çalıştığını, performans etkilerini ve yapılandırma stratejilerini inceliyoruz.
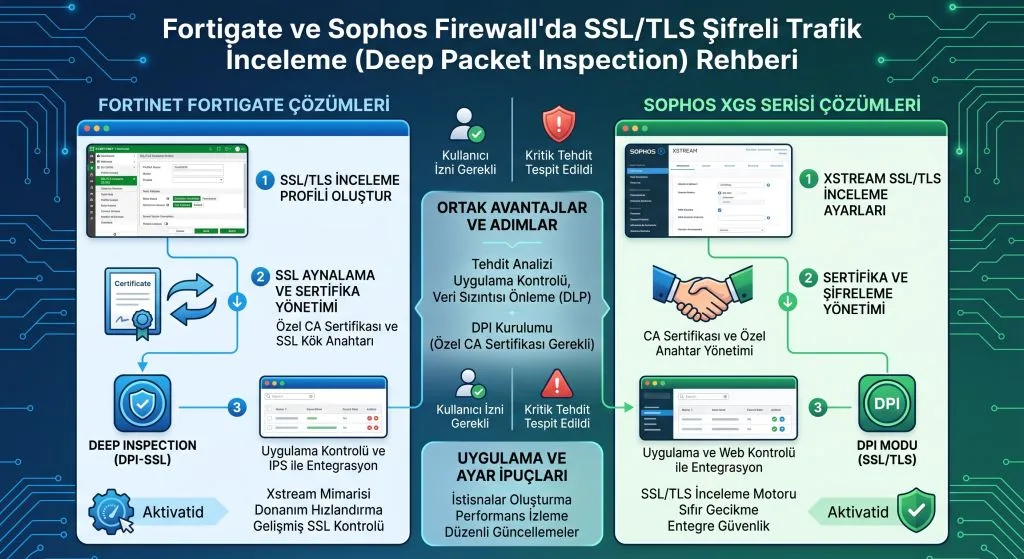
Deep Packet Inspection (DPI) Nedir? Güvenlik duvarının istemci ile hedef sunucu arasına girerek (Man-in-the-Middle mantığıyla) şifreli paketi çözmesi, içindeki zararlı yazılım ve içerikleri taradıktan sonra tekrar şifreleyip hedefe iletmesi işlemidir.
1. Neden Sertifika Bazlı Derin İnceleme Yapılmalı?
Geleneksel web filtreleme yöntemleri (Certificate Inspection / SNI incelemesi), yalnızca kullanıcının gittiği alan adını (örneğin: `google.com`) görebilir. Ancak paketin içeriğini, indirilen dosyayı veya gönderilen formu okuyamaz. Deep SSL Inspection kullanılmadığında karşılaşılacak temel güvenlik açıkları şunlardır:
- HTTPS Üzerinden Zararlı Dosya İndirme: Kullanıcı güvenli görünen bir HTTPS adresinden trojan veya fidye yazılımı indirdiğinde antivirüs motoru şifreyi çözemediği için dosyayı engelleyemez.
- Sosyal Medya ve Webmail Üzerinden Veri Sızıntısı (DLP): Kullanıcının şifreli bağlantı üzerinden şirket içi hassas belgeleri dışarı aktarması engellenemez.
- Komut ve Kontrol (C2) Sunucu İletişimi: Ağdaki enfekte bir bilgisayar, saldırganın dışarıdaki sunucusuyla HTTPS tüneli üzerinden haberleşmeye devam eder.
2. Fortigate ve Sophos Mimarisinde SSL Inspection Nasıl Çalışır?
İki lider üretici de SSL trafiğini çözmek için güçlü donanım ve yazılım katmanları kullanır:
A. Fortinet FortiGate Mimari Yaklaşımı
FortiGate cihazları, SSL trafiğini çözmek için özel tasarlanmış CP9 (Content Processor) donanım çiplerini kullanır. Bu donanımsal ivme sayesinde cihaz ana işlemciye (CPU) yük bindirmeden gigabit seviyesindeki SSL trafiğini anlık olarak tarayabilir. FortiGate üzerinde oluşturulan CA sertifikası (Certificate Authority) Active Directory Domain Services üzerinden tüm istemci bilgisayarlara “Güvenilen Kök Sertifika” olarak dağıtılır.
B. Sophos XGS Mimarisi ve TLS 1.3 Desteği
Sophos XGS serisi, Xstream DPI motoru sayesinde donanım seviyesinde TLS 1.3 şifre çözme kapasitesi sunar. Kural tabanlı SSL inceleme esnekliği sunan Sophos, performans kaybını önlemek için güvenilir kategorileri (Bankacılık, Sağlık vb.) tek tıkla inceleme dışı (Bypass) bırakmanıza olanak tanır.
3. SSL Inspection Kurulumunda Dikkat Edilmesi Gereken 3 Kritik Adım
Hatalı kurgulanan bir SSL inceleme projesi, kullanıcıların internete çıkamamasına ve sürekli “Sertifika Hatası” almasına neden olur. Sorunsuz bir yaygınlaştırma için şu adımlar izlenmelidir:
- Kök Sertifikanın Dağıtılması: Güvenlik duvarının ürettiği CA sertifikası, GPO (Group Policy) veya MDM çözümleri ile tüm bilgisayar ve mobil cihazlara eksiksiz yüklenmelidir.
- Finans ve Sağlık Kategorilerini Bypass Etme: Kişisel verilerin korunması ve bankacılık uygulamalarının (Pinning) bozulmaması için finans, bankacılık ve sağlık siteleri SSL incelemesinden muaf tutulmalıdır.
- Donanım Sizing (Kapasite) Analizi: Derin paket inceleme işlemci yükünü artırdığı için cihazın RAM ve CPU kapasitesi doğru hesaplanmalıdır. Gerekirse FortiGate 60F/70F veya Sophos XGS 107/116 üst modellerine geçilmelidir.
Sonuç
E-BT Servis olarak, Fortigate ve Sophos cihazlarınızda SSL/TLS şifreli trafik inceleme süreçlerini kullanıcılarınıza hissettirmeden, kesintisiz ve yüksek performansla kurguluyoruz. Ağınızdaki kör noktaları ortadan kaldırmak ve indirimli güvenlik çözümleri almak için uzman ekibimizle iletişime geçebilirsiniz.