IoT Cihazları ve Firewall Güvenliği: Milyarlarca Kapıyı Korumak
Nesnelerin İnterneti (IoT) devrimi, her şeyi internete bağlı hale getirdi ancak bu devasa bağlantı ekosistemi tarihin en büyük saldırı yüzeyini de beraberinde getirdi. Çoğu IoT cihazı, düşük maliyet kaygısı nedeniyle güvenlikten yoksun üretilmektedir. IoT cihazları ve firewall güvenliği, bu zayıf halkaları kurumsal ağdan izole etmek ve botnet ordusuna dönüşmelerini engellemek için kurulan en kritik savunma hattıdır.
Görünmez Tehdit: IoT cihazlarının çoğu “kur ve unut” mantığıyla çalışır; genellikle güncellenmezler ve zayıf şifrelere sahiptirler. Bir grafik arayüzleri olmadığı için ele geçirildikleri aylar boyunca fark edilemeyebilirler.
1. IoT Cihazlarının Yarattığı Güvenlik Zafiyetleri
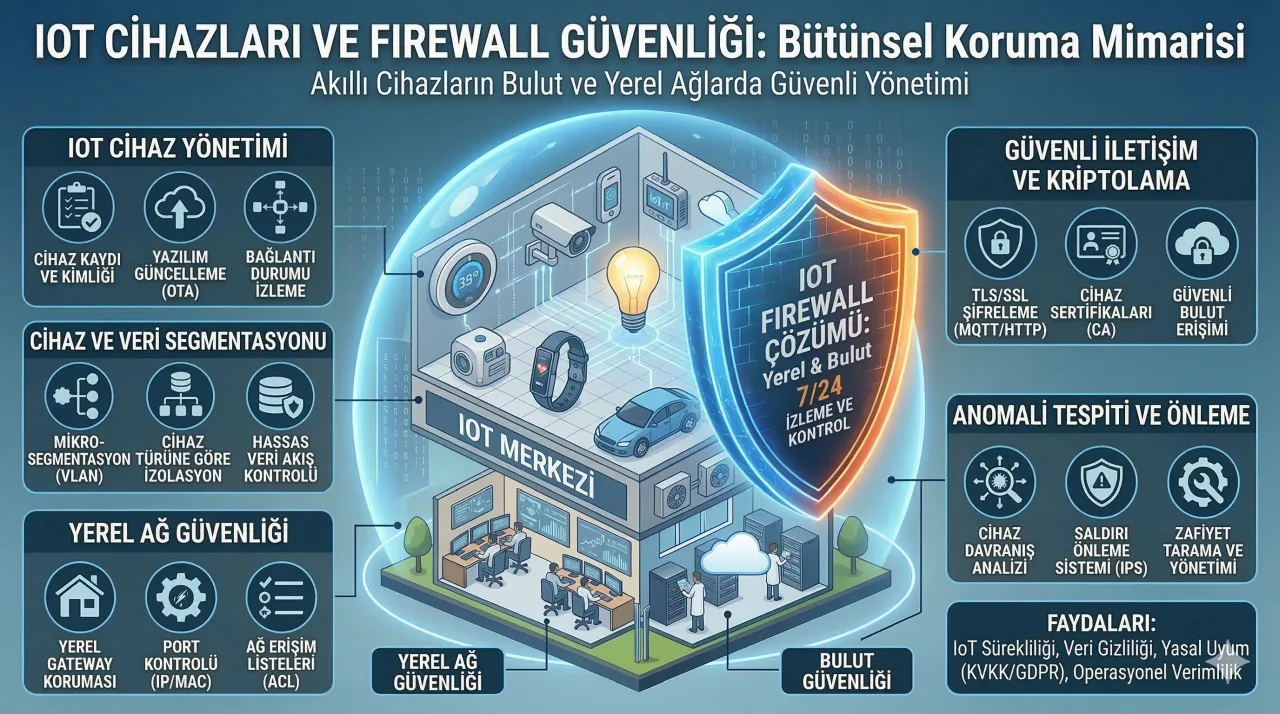
IoT dünyasındaki açıklar standart bilgisayarlardan farklıdır; çoğu cihaz “hard-coded” şifrelerle gelir ve firmware güncellemeleri nadirdir. Saldırganlar, tek bir zayıf IoT cihazını ele geçirerek ağın içine sızabilir ve “lateral movement” (yatay ilerleme) gerçekleştirebilir. Firewall, trafiği daha kapıda filtreleyerek cihazın sadece yetkili olduğu işi yapmasını sağlar.
2. Mikro-Segmentasyon ve VLAN İzolasyonu
IoT güvenliğinin altın kuralı, bu cihazları asla kurumsal verilerle aynı ağa koymamaktır. Firewall üzerinden yapılan mikro-segmentasyon ile akıllı kameralar ve yazıcılar tamamen izole edilmiş VLAN’lara yerleştirilmelidir. Böylece bir cihaz ele geçirilse dahi saldırganın kritik sunuculara erişimi firewall kurallarıyla engellenmiş olur.
3. Cihaz Profilleme ve Envanter Yönetimi
Modern firewall sistemleri, “Fingerprinting” teknolojisi ile ağa bağlanan cihazın tipini otomatik olarak saptar. Cihaz tanıdıktan sonra ona uygun güvenlik profili atanır. Örneğin, bir akıllı ampulün internetteki bir sunucuya SSH bağlantısı yapmaya çalışması anormal bir durumdur ve firewall tarafından anında durdurulur.
4. IPS ve Anomali Tespiti ile Botnet Engelleme
IoT cihazları tahmin edilebilir trafik desenlerine sahiptir. Eğer bir sensör aniden saniyede binlerce paket göndermeye başlarsa, bu bir botnet enfeksiyonu işaretidir. Firewall üzerindeki IPS ve yapay zeka destekli modüller bu davranışları milisaniyeler içinde fark ederek saldırıyı yayılmadan durdurur.
5. Zayıf Protokollerin Filtrelenmesi ve OT Güvenliği
Pek çok IoT cihazı Telnet veya HTTP gibi güvensiz protokolleri kullanır. Firewall, bu zayıf protokolleri denetlemeli ve şifreli versiyonlara zorlamalıdır. Ayrıca endüstriyel ortamlarda (IIoT), SCADA ve PLC sistemlerinin kullandığı özel protokoller (Modbus, Profinet vb.) derinlemesine incelenerek üretim sürekliliği korunmalıdır.
Sonuç
E-BT Servis olarak, her bir akıllı cihazın güvenlik zafiyetine dönüşmesini engelliyoruz. İleri nesil firewall çözümlerimiz ve mikro-segmentasyon stratejilerimizle IoT ekosisteminizi siber saldırganlar için ulaşılmaz kılıyoruz.