Email Güvenliği ve Spam Filtreleme: Kurumsal İletişimin Dijital Kalkanı
Günümüzde e-posta, siber saldırganların kurumsal ağlara sızmak için kullandığı bir numaralı giriş kapısıdır. İstatistikler, saldırıların %90’ından fazlasının bir e-posta ile başladığını göstermektedir. Email güvenliği ve spam filtreleme, sadece reklamları temizlemek değil; oltalama (phishing) ve gelişmiş tehditleri kapıda durdurmaktır.
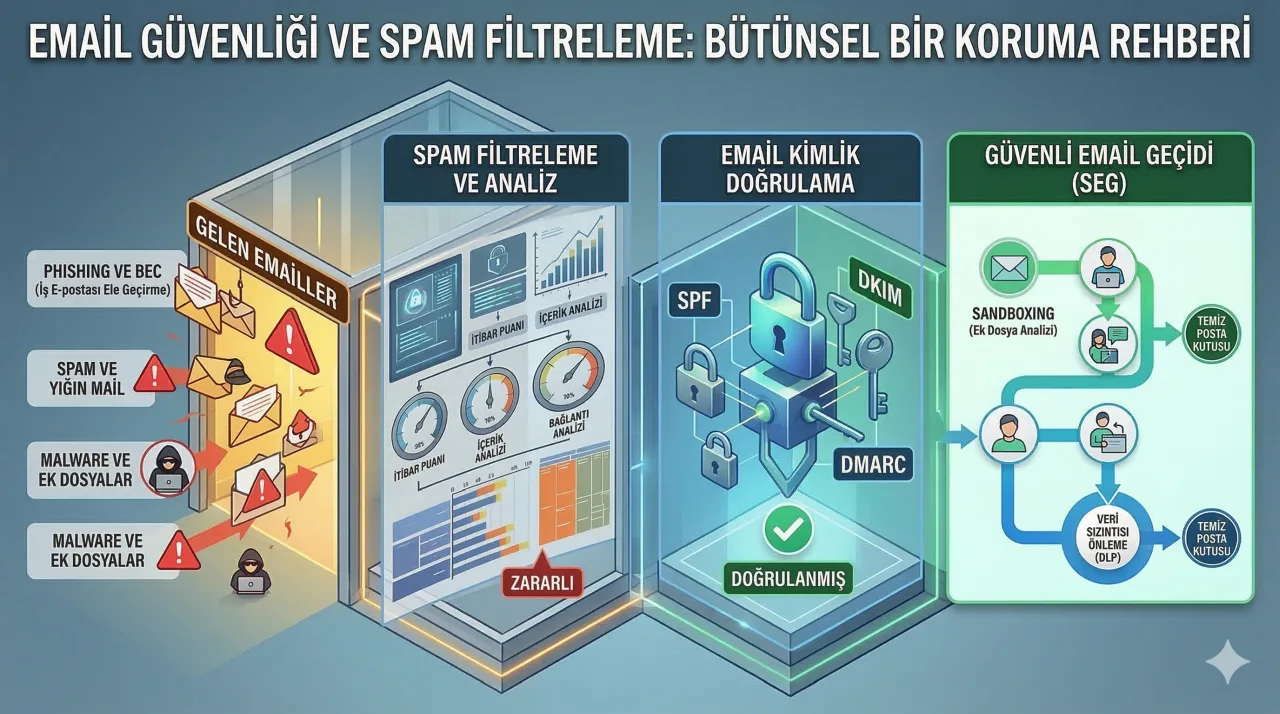
Gelişmiş Tehdit Koruması ve Sandboxing
Modern saldırılar masum görünen PDF veya faturanın içine gizlenmiş makrolarla gelir. Sandboxing teknolojisi, şüpheli ekleri ağın dışında, izole bir sanal makinede çalıştırarak olası bir veri kaybını gerçekleşmeden engeller.
Kimlik Doğrulama Protokolleri: SPF, DKIM ve DMARC
Bu üç protokol, göndericinin gerçekten iddia ettiği kişi olup olmadığını doğrular:
- SPF: Yetkili gönderici listesini kontrol eder.
- DKIM: E-postaya içeriğin değiştirilmediğini garanti eden dijital bir imza ekler.
- DMARC: Bu kontrollerden geçemeyen maillerin nasıl (bloklama/karantina) işleneceğini belirler.
Veri Sızıntısı Önleme (DLP) ve URL Koruması
DLP modülleri, giden mailleri tarayarak kredi kartı veya müşteri listesi gibi hassas verilerin şirket dışına çıkmasını engeller. URL Yeniden Yazma ise, e-posta içindeki linkleri tıklama anında tekrar kontrol ederek sonradan bozulan web sitelerine karşı tam koruma sağlar.
Sonuç
Email güvenliği, phishing saldırılarını ve veri sızıntılarını azaltarak çalışanların sadece güvenli iletişimlerle meşgul olmasını sağlar. Güçlü bir email altyapısı, kurumsal ağın en kritik savunma katmanlarından biridir.