Şirket Ağlarında Web ve Uygulama Filtreleme (Web & App Control) Politikaları Nasıl Olmalı?
Kurumsal ağ yönetiminde internet erişiminin kontrol altına alınması, hem siber güvenlik zafiyetlerini engellemek hem de şirket bant genişliğini verimli kullanmak için temel bir zorunluluktur. Rastgele yapılan web gezintileri, dosya paylaşım (Torrent/P2P) uygulamaları veya kontrolsüz sosyal medya kullanımı; fidye yazılımlarının ağa sızmasına, veri kaybına ve iş gücü verimsizliğine yol açar. Güvenlik duvarları (Firewall) üzerinde kurgulanan web ve uygulama filtreleme (Web & App Control) politikaları, şirket çalışanlarının interneti kurumsal ilkelere uygun ve güvenli şekilde kullanmasını sağlar. Bu rehberde, Fortigate ve Sophos cihazlarında doğru filtreleme stratejilerinin nasıl oluşturulması gerektiğini detaylandırıyoruz.
Port Bazlı Değil Uygulama Bazlı Denetim: Günümüz uygulamaları (WhatsApp, Telegram, VPN yazılımları) standart 80 (HTTP) ve 443 (HTTPS) portlarını kullanarak klasik port engellemelerini aşarlar. Bu nedenle güvenlik duvarlarında imza tabanlı Uygulama Kontrolü (Application Control) kullanılması şarttır.
1. Etkili Bir Web Filtreleme (Web Filtering) Mimarisi Nasıl Kurulur?
Tüm interneti kapatmak veya tamamen açık bırakmak sürdürülebilir bir yöntem değildir. Doğru yaklaşım, kategori bazlı esnek kurallar kurgulamaktır:
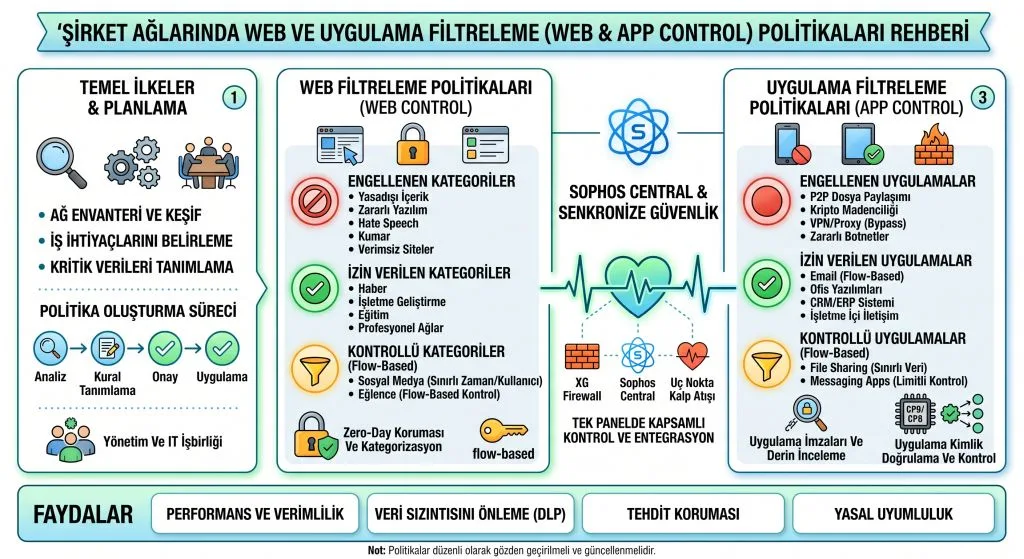
- Tamamen Engellenmesi Gereken Kategoriler: Zararlı içerik barındıran siteler (Malware/Phishing), Kumar, Yetişkin İçerik, Yasadışı Hizmetler ve Anonim Proxy/VPN platformları istisna yapılmaksızın tüm ağda bloklanmalıdır.
- Kota veya Zaman Ayarlı Kategoriler: Sosyal medya, haber siteleri veya video izleme platformları (YouTube, Netflix) mesai saatleri içinde kısıtlanıp öğle molası veya mesai sonrasında kotalı olarak erişime açılabilir.
- Kullanıcı ve Departman Bazlı Kurallar: Pazarlama departmanı için sosyal medya erişimine izin verilirken, muhasebe veya üretim hattındaki bilgisayarlar için yalnızca iş odaklı web sitelerine izin verilmelidir.
2. Uygulama Kontrolü (Application Control) ve Şiddet Seviyeleri
Fortigate ve Sophos yeni nesil güvenlik duvarları, binlerce uygulamayı kategorilerine ve risk seviyelerine göre sınıflandırır. Uygulama denetiminde izlenmesi gereken adımlar:
A. Yüksek Riskli (Risk Level 4-5) Yazılımların Engellenmesi
BitTorrent, Ultrasurf, Tor Browser ve denetimsiz uzak masaüstü bağlantı araçları (Ammyy, Anydesk vb.) doğrudan ağa sızma riski oluşturduğu için uygulama seviyesinde bloklanmalıdır.
B. Trafik Önceliklendirme ve Bant Genişliği Limitleri (Traffic Shaping)
Kurumsal uygulamaların (ERP, CRM, Zoom, VoIP) akıcı çalışabilmesi için haber veya video izleme uygulamalarına maksimum bant genişliği limiti (örneğin kullanıcı başı 2 Mbps) konulmalıdır.
3. SSL Inspection Olmadan Filtreleme Tamamlanamaz
HTTPS şifrelemesi nedeniyle, derin paket inceleme (Deep SSL Inspection) aktif edilmeyen sistemlerde güvenlik duvarı arama motorlarında yapılan aramaları veya şifreli bağlantılar üzerinden indirilen zararlı dosyaları göremez. Web & App Control politikalarının %100 başarıyla çalışması için SSL sertifika dağıtımı tamamlanmalıdır.
Sonuç
E-BT Servis olarak, kurumunuzun iş yapış biçimine uygun web ve uygulama filtreleme politikalarını tasarlıyor ve güvenlik duvarlarınız üzerinde devreye alıyoruz. İnternet güvenliğinizi artırmak, ağınızı hızlandırmak ve indirimli firewall lisans teklifleri almak için uzman ekibimizle iletişime geçebilirsiniz.