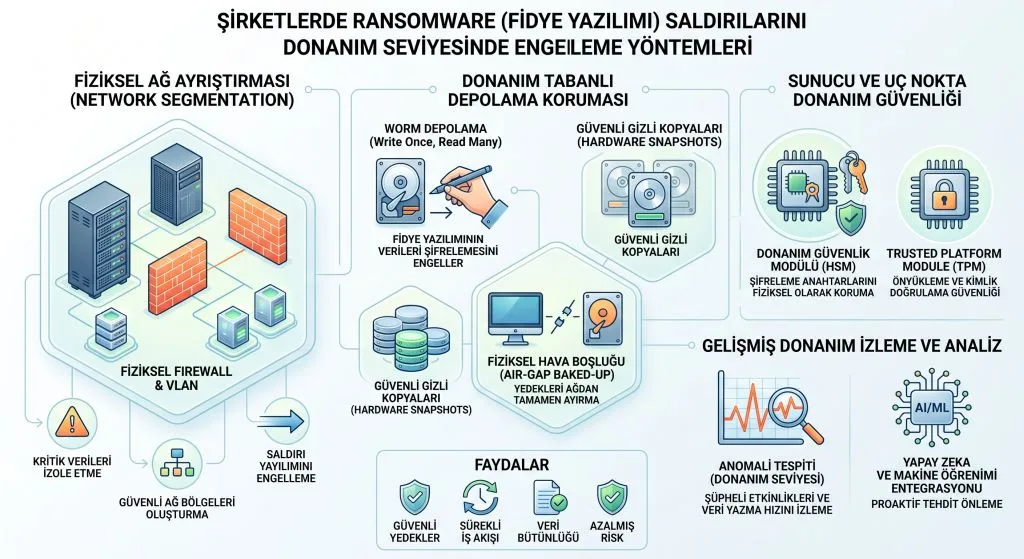
Şirketlerde Ransomware (Fidye Yazılımı) Saldırılarını Donanım Seviyesinde Engelleme Yöntemleri
Kurumsal dünyayı tehdit eden siber felaketlerin başında gelen fidye yazılımları (Ransomware), şirket verilerini güçlü algoritmalarla şifreleyerek sistemleri tamamen çalışamaz hale getirir. Geleneksel antivirüs yazılımları, sıfırıncı gün (Zero-Day) olarak adlandırılan yeni nesil fidye yazılımı varyantlarını tespit etmekte yetersiz kalmaktadır. İşletmelerin bu yıkıcı saldırılardan korunmasının en etkili yolu, tehditleri ağa girmeden önce donanım seviyesinde tespit edip engelleyen katmanlı siber güvenlik mimarileridir. Bu rehberde, Fortigate ve Sophos güvenlik duvarları kullanarak ransomware engelleme ve veri güvenliği sağlama yöntemlerini teknik detaylarıyla inceliyoruz.
Zero-Day Saldırı Tehlikesi: Fidye yazılımı geliştiricileri, imza veritabanlarında yer almayan kodlar üreterek klasik filtreleri aşarlar. Donanım seviyesinde Sandbox (kum havuzu) teknolojisi olmadan bilinen veya bilinmeyen bu gelişmiş tehditleri tamamen engellemek mümkün değildir.
1. Ransomware Saldırıları Ağa Nasıl Sızar?
Saldırganlar şirket ağlarına sızmak için çoğunlukla zayıf güvenlik halkalarını hedefler. En yaygın sızma kanalları şunlardır:
- Oltalama (Phishing) E-postaları: Çalışanlara gönderilen sahte fatura veya kargo bilgilendirme e-postalarına gizlenmiş zararlı ekler veya linkler.
- Açık RDP Portları ve Zayıf VPN Şifreleri: Dış dünyaya doğrudan açık bırakılmış Uzak Masaüstü (RDP) bağlantıları üzerinden kaba kuvvet (Brute Force) saldırıları.
- Yama Yapılmamış Sistem Açıkları: Güncellenmemiş sunucu işletim sistemleri ve güvenlik duvarı yazılımları.
- Zararlı Web Siteleri ve Şifreli Trafik: HTTPS bağlantıları içine gizlenmiş zararlı indirme dosyaları.
2. Donanım Seviyesinde 4 Kritik Engelleme Katmanı
Fortigate ve Sophos yeni nesil güvenlik duvarları, bütünleşik güvenlik teknolojileri ile fidye yazılımlarını zincirin daha ilk halkasında kırar:
A. Bulut Tabanlı Sandbox (FortiSandbox & Sophos Zero-Day Protection)
E-posta veya web üzerinden gelen bilinmeyen bir dosya (EXE, PDF, DOCX vb.) öncelikle izole edilmiş sanal bir ortama (Sandbox) çekilir. Dosya burada çalıştırılarak davranışları analiz edilir. Eğer dosya sistem dosyalarını şifrelemeye veya dışarıya şifreli tünel açmaya çalışırsa anında imha edilir ve ağa girmesi engellenir.
B. C2 (Command & Control) Sunucu Engelleme
Fidye yazılımları şifreleme anahtarını üretmek için saldırganın komut kontrol sunucusuyla iletişim kurmak zorundadır. Güvenlik duvarının Botnet/C2 engelleme servisi, bu trafiği algıladığı anda bağlantıyı keser ve şifreleme sürecinin başlamasını önler.
C. IPS (Intrusion Prevention System) ile RDP Saldırılarını Önleme
Saldırı Önleme Sistemi, dışarıdan gelen tarama ve port sızma girişimlerini tespit ederek saldırgan IP adresini otomatik olarak engeller ve ağ kapılarını kilitler.
D. Sophos CryptoGuard ve Intercept X Entegrasyonu
Sophos ekosisteminde yer alan CryptoGuard teknolojisi, yerel ağda toplu dosya şifreleme davranışı sergileyen bir süreç algıladığında, şifrelenmeye çalışılan dosyaları anında orijinal haline geri döndürür (Rollback) ve ilgili cihazı ağdan izole eder.
3. Şirketler İçin Ek Güvenlik Önlemleri ve Yedekleme Stratejisi
Güvenlik duvarı korumasına ek olarak, işletmelerin 3-2-1 yedekleme kuralını uygulaması şarttır. Yedeklerin bir kopyası mutlaka ağdan izole edilmiş (Air-Gapped) veya çevrim dışı alanlarda saklanmalıdır. Ayrıca VPN erişimlerinde çift faktörlü doğrulama (MFA/2FA) kullanımı zorunlu hale getirilmelidir.
Sonuç
E-BT Servis olarak, şirketinizin ağ altyapısını inceleyerek fidye yazılımlarına karşı uçtan uca koruma sağlayan Fortigate ve Sophos çözümlerini devreye alıyoruz. Ağınızın siber dayanıklılığını artırmak ve indirimli lisans/donanım teklifleri almak için uzman ekibimizle iletişime geçebilirsiniz.