Sunucu Güvenliği: Windows ve Linux Firewall Yapılandırma Rehberi
Kurumsal bir ağın en kritik varlıkları olan sunucular, veri tabanlarından web uygulamalarına kadar tüm iş süreçlerini barındırır. Ağın girişindeki ana firewall (perimeter firewall) ne kadar güçlü olursa olsun, sunucu seviyesinde bir “ikinci savunma hattı” kurmak modern siber güvenliğin temel taşıdır. Sunucu güvenliği ve yerel firewall yapılandırması, bir saldırgan ağın içine sızmayı başarsa bile sunucular arasında serbestçe hareket etmesini (lateral movement) engeller. Windows ve Linux dünyasında farklı araçlar kullanılsa da mantık aynıdır: “Sadece gerekli olan trafiğe izin ver, geri kalan her şeyi engelle.” 2026 yılı itibarıyla, sunucu tabanlı firewall yapılandırması yapılmamış bir sistem, savunması eksik bir kale gibidir.
Derinlemesine Savunma (Defense in Depth): Siber güvenlikte tek bir katmana güvenmek risklidir. Sunucu üzerindeki yerel firewall (host-based firewall), ağdaki ana firewall’un gözden kaçırabileceği iç tehditlere ve hatalı konfigürasyonlara karşı son koruma kalkanıdır.
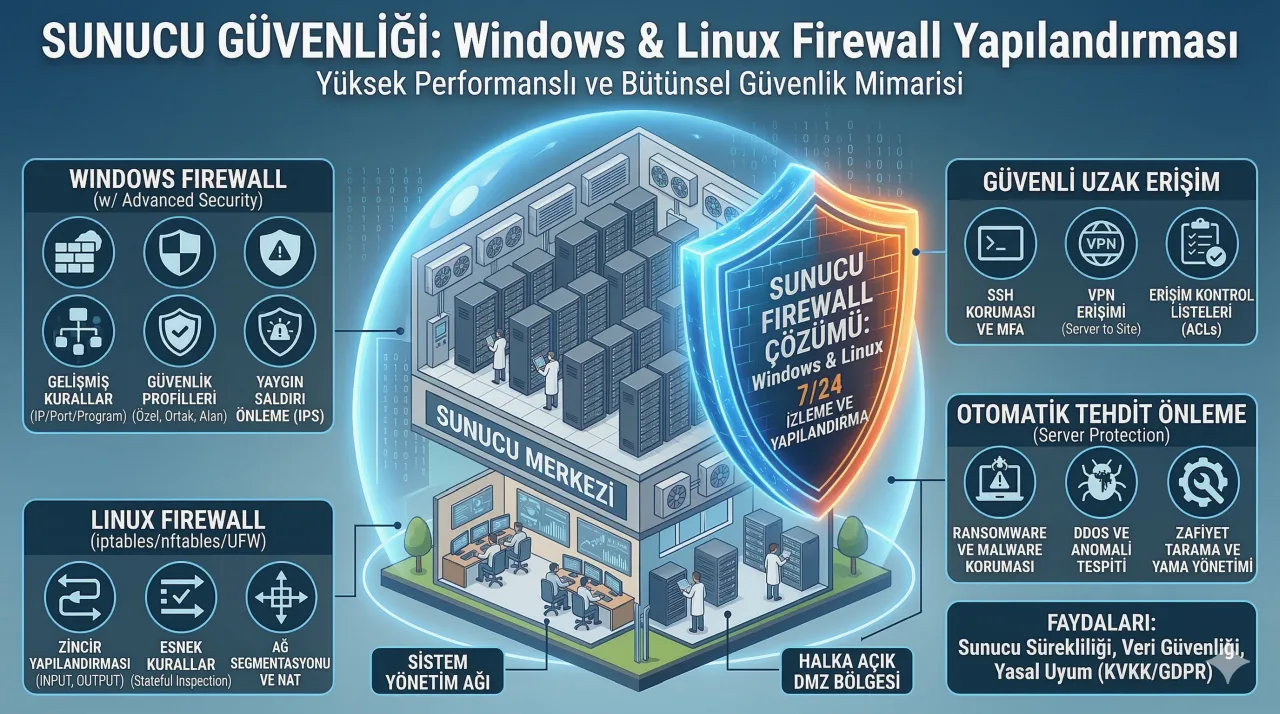
1. Windows Server Firewall: Gelişmiş Güvenlik Stratejileri
Windows Server dünyasında “Windows Defender Firewall with Advanced Security”, sanıldığından çok daha güçlü bir araçtır. Kurumsal yönetimde PowerShell ve Grup Politikaları (GPO) üzerinden yönetim esastır.
- Profil Yönetimi: Domain, Private ve Public profilleri doğru kullanılmalı; sunucu her zaman “Domain” profilinde tutulmalıdır.
- Inbound (Gelen) Kurallar: Varsayılan olarak tüm gelen trafik engellenmeli, sadece gerekli portlara (Port 80/443, RDP 3389 vb.) izin verilmelidir.
- Scope (Kapsam) Belirleme: Erişimi “her yerden” yerine sadece belirli IP adreslerinden veya alt ağlardan gelecek şekilde sınırlayın.
- IPsec Kuralları: Sunucular arasındaki trafik IPsec ile şifrelenerek ağ içi dinleme riskleri minimize edilmelidir.
2. Linux Sunucu Güvenliği: iptables, nftables ve UFW
Modern Linux dağıtımlarında `nftables` yapısı ön plandadır. Kullanım kolaylığı için Ubuntu’da `UFW`, RHEL tarafında ise `Firewalld` tercih edilir.
- Varsayılan Politikalar: `DROP` politikası ile kural listesinde olmayan her şeyin otomatik reddedilmesi sağlanmalıdır.
- SSH Güvenliği: Standart 22 portu yerine alternatif portlar kullanılmalı ve erişim VPN IP’si ile sınırlandırılmalıdır.
- Stateful Inspection: `RELATED,ESTABLISHED` kuralları aktif edilerek güvenli bağlantı takibi yapılmalıdır.
- Logging: Reddedilen trafik mutlaka loglanmalı ve Fail2Ban gibi araçlarla otomatik engelleme sistemine entegre edilmelidir.
3. Mikro-Segmentasyon ve Sıfır Güven (Zero Trust)
Mikro-segmentasyon prensibi gereği, aynı kabine bağlı iki sunucunun bile birbiriyle konuşması firewall kurallarıyla kısıtlanmalıdır. Eğer bir web sunucusu ele geçirilirse, veri tabanı sunucusunun firewall’u sadece ilgili IP’den gelen spesifik porta izin vererek sızmayı durdurur.
4. Uzak Yönetim Portlarının Korunması
RDP ve SSH portları asla doğrudan internete açılmamalıdır. Firewall üzerinde sonlanan bir VPN tüneli üzerinden erişim sağlanmalı ve brute-force saldırılarına karşı bloklama mekanizmaları (RdpGuard, Fail2Ban) aktif edilmelidir.
5. Otomasyon ve Merkezi Yönetim
Windows dünyasında GPO, Linux dünyasında ise Ansible gibi araçlarla “Infrastructure as Code” mantığı uygulanmalıdır. Bu, yüzlerce sunucunun aynı güvenlik standartlarına sahip olmasını sağlar.
6. Log Analizi ve SIEM Entegrasyonu
Firewall logları anlık olarak merkezi bir SIEM (Olay Yönetimi) platformuna aktarılmalıdır. Bu sayede saldırı girişimleri saniyeler içinde tespit edilerek alarm üretilebilir.
Sonuç
E-BT Servis olarak, sunucularınızı Windows ve Linux mimarilerinde en ince ayrıntısına kadar yapılandırıyoruz. Profesyonel sunucu sertleştirme (hardening) çözümlerimizle dijital varlıklarınızı koruma altına alıyoruz.