Uzaktan Çalışma Güvenliği ve VPN Stratejileri: Kurumsal Sınırların Ötesini Korumak
Pandemi dönemiyle başlayan ve kalıcı hale gelen hibrit çalışma modeli, işletmelerin siber güvenlik anlayışını kökten değiştirmiştir. Artık kurumsal veriler yalnızca ofis ağlarında değil; çalışanların evlerinde, mobil cihazlarında ve farklı lokasyonlarda kullanılan bilgisayarlarda dolaşmaktadır.
Bu nedenle uzaktan çalışma güvenliği, modern kurumların güvenlik mimarisinin merkezinde yer almaktadır. Güvenli VPN mimarileri ve Zero Trust yaklaşımı, çalışanların bulunduğu her noktayı kurumsal ağın güvenli bir uzantısına dönüştürmenin en etkili yoludur.
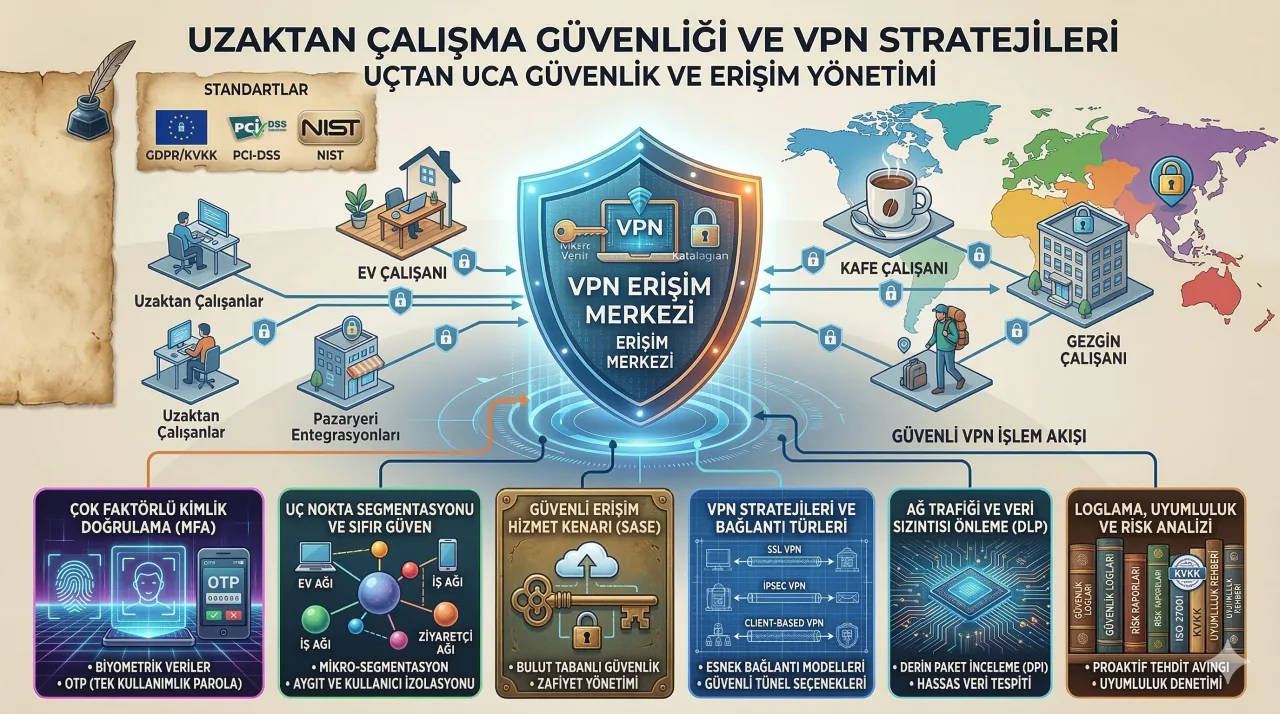
SSL-VPN ve IPsec VPN Kullanım Senaryoları
Uzaktan erişim çözümlerinde en yaygın kullanılan iki teknoloji SSL-VPN ve IPsec VPN’dir. SSL-VPN çözümleri genellikle web tarayıcıları veya hafif istemci yazılımları üzerinden çalışır ve çalışanların farklı cihazlardan güvenli şekilde bağlanmasını sağlar.
IPsec VPN ise genellikle şubeler arası bağlantılar veya kurumsal cihazların merkezi ağ ile sürekli bağlantı kurması gereken senaryolarda tercih edilir. Daha yüksek performans ve ağ entegrasyonu sunar.
Çok Faktörlü Kimlik Doğrulama (MFA)
Uzaktan erişim altyapılarında en büyük risk kullanıcı şifrelerinin ele geçirilmesidir. Çok faktörlü kimlik doğrulama sayesinde VPN bağlantısı sırasında ek doğrulama katmanları devreye girer.
Telefon onayları, mobil uygulama bildirimleri veya biyometrik doğrulama yöntemleri sayesinde hesap ele geçirilse bile saldırganların sisteme erişmesi büyük ölçüde engellenir.
Uç Nokta Güvenliği ve Cihaz Sağlık Kontrolü
VPN bağlantısı kuran cihazların güvenlik durumunun kontrol edilmesi kritik önem taşır. Endpoint posture kontrol mekanizmaları sayesinde cihazın antivirüs durumu, işletim sistemi güncellemeleri ve güvenlik ayarları doğrulanabilir.
- Antivirüs yazılımının aktif olması
- İşletim sistemi güvenlik güncellemeleri
- Zararlı yazılım taraması
- Disk şifreleme kontrolü
Bu kontrolleri geçemeyen cihazlar kurumsal ağa erişmeden önce karantina ağına yönlendirilebilir.
Split Tunneling Yönetimi
Split tunneling yöntemi sayesinde yalnızca kurumsal uygulamalara giden trafik VPN üzerinden geçirilirken, genel internet trafiği kullanıcının yerel bağlantısından çıkabilir. Bu yaklaşım ağ performansını artırır.
Ancak güvenlik risklerinin oluşmaması için firewall üzerinde doğru filtreleme ve DNS politikalarının uygulanması gerekir.
Zero Trust Yaklaşımı
Modern güvenlik mimarilerinde VPN bağlantısı kuran kullanıcıların tüm ağa erişmesine izin verilmez. Zero Trust yaklaşımı, kullanıcıların yalnızca yetkili oldukları uygulamalara erişmesini sağlar.
Bu mikro segmentasyon yaklaşımı sayesinde hesap ele geçirilmesi durumunda bile saldırganların ağ içinde hareket etmesi ciddi şekilde sınırlandırılır.
Sonuç
Uzaktan çalışma modeli kalıcı hale geldikçe güvenli erişim altyapıları kurumların en kritik güvenlik yatırımlarından biri haline gelmiştir. Güçlü VPN mimarileri, MFA doğrulama, cihaz sağlık kontrolleri ve Zero Trust yaklaşımı sayesinde çalışanlar dünyanın herhangi bir yerinden güvenle kurumsal sistemlere erişebilir.