WatchGuard EPDR ile Sıfır Güven (Zero-Trust Application Service) ve Ransomware Engelleme
Kurumsal bilgisayar ve sunucu sistemlerini hedef alan fidye yazılımları (Ransomware), dosyaları şifreleyerek şirketlerin faaliyetlerini tamamen durdurabilir. Geleneksel antivirüs yazılımları imza veritabanlarına dayandığı için sıfırıncı gün (Zero-Day) olarak üretilen yeni fidye yazılımlarını tespitte geç kalır. WatchGuard’ın geliştirdiği WatchGuard EPDR (Endpoint Detection and Response) platformu, barındırdığı Zero-Trust Application Service sayesinde sistemde çalışan her bir uygulamayı doğrulamadan çalıştırmaz. Bu rehberde, WatchGuard EPDR mimarisinin fidye yazılımlarını henüz çalışma aşamasındayken donanım ve yazılım seviyesinde nasıl kilitlediğini inceliyoruz.
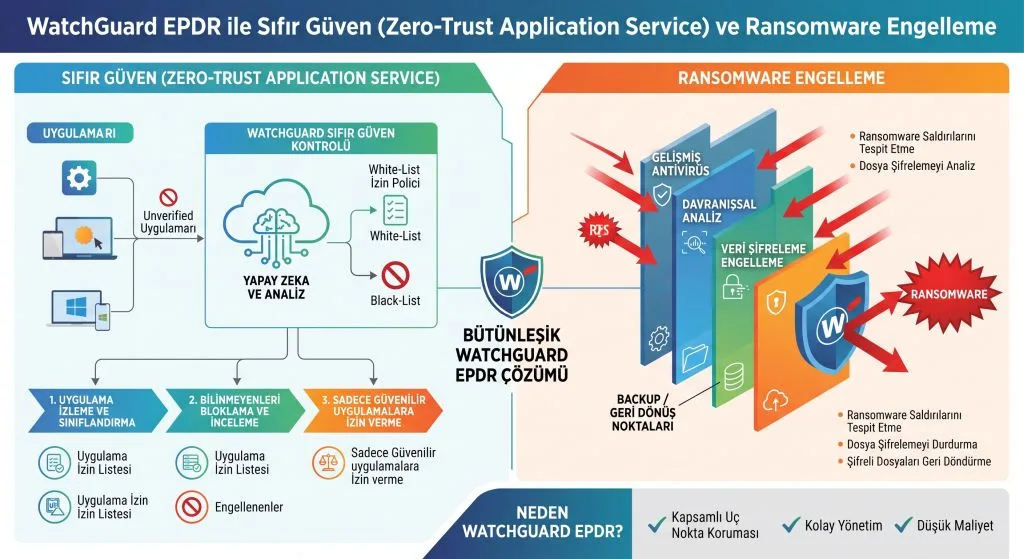
Zero-Trust Application Service Mantığı: “Şüpheli görülen çalışsın, tespit edilince engellensin” mantığı yerine; “Güvenilir olduğu %100 onaylanmayan hiçbir yazılım çalışamaz” ilkesiyle hareket eder. Bilinmeyen tüm EXE ve DLL dosyaları bulutta analiz edilene kadar karantinada tutulur.
1. WatchGuard EPDR Ransomware Saldırılarını Nasıl Önler?
WatchGuard EPDR, fidye yazılımı saldırı zincirini (Kill Chain) farklı güvenlik katmanlarıyla kırar:
- 100% Sınıflandırılmış Uygulama Koruması: Sistemde çalışan her bir süreç makine öğrenimi ve yapay zekâ analizinden geçer. İmzası olmayan zararlılar doğrudan engellenir.
- Anti-Ransomware ve Dosya Kurtarma (Rollback): Bir zararlı yazılım sistem dosyalarını şifrelemeye kalkıştığı anda süreç anında öldürülür. Değiştirilmeye çalışılan dosyalar gölge kopyalardan (Shadow Copies) otomatik eski haline getirilir.
- Davranışsal Tehdit Tespiti (Contextual Intelligence): PowerShell, CMD veya WMI gibi meşru sistem araçlarının zararlı amaçlarla kullanılması (Living-off-the-Land) tespit edilerek bloke edilir.
2. WatchGuard Firebox ile ThreatSync (XDR) Entegrasyonu
WatchGuard EPDR, sadece bilgisayar üzerinde çalışmakla kalmaz; ağ kapısındaki WatchGuard Firebox güvenlik duvarı ile çift yönlü veri paylaşımı yapar:
A. Otomatik Ağ İzolasyonu
Bir dizüstü bilgisayara dışarıdan (USB veya e-posta yoluyla) tehdit bulaştığında, EPDR uyarısıyla birlikte Firebox güvenlik duvarı bu cihazın diğer şirket sunucularına erişimini anında kısıtlar.
B. Komut ve Kontrol (C2) Erişimlerinin Engellenmesi
Fidye yazılımlarının şifreleme anahtarlarını almak için dışarıdaki saldırgan sunucularına tünel açması hem EPDR hem de Firebox seviyesinde taranarak kilitlenir.
3. Şirketler İçin Uç Nokta Güvenliği Yönetimi
Bulut tabanlı WatchGuard Cloud konsolu üzerinden yönetilen EPDR, şirket içi (On-Premise) yönetim sunucusu kurma zorunluluğunu ortadan kaldırır. Saha çalışanları, evden çalışanlar veya merkez bilgisayarları tek bir ekrandan anlık olarak izlenir ve güncellenir.
Sonuç
E-BT Servis olarak, şirketinizin uç nokta ve ağ altyapılarını inceleyerek fidye yazılımlarına karşı tam koruma sağlayan WatchGuard EPDR çözümlerini devreye alıyoruz. İstemci güvenliğinizi artırmak, Sıfır Güven mimarisine geçmek ve indirimli lisans teklifleri almak için uzman ekibimizle iletişime geçebilirsiniz.