WatchGuard EPDR (Endpoint Detection and Response) Nedir? Geleneksel Antivirüslerden Farkı
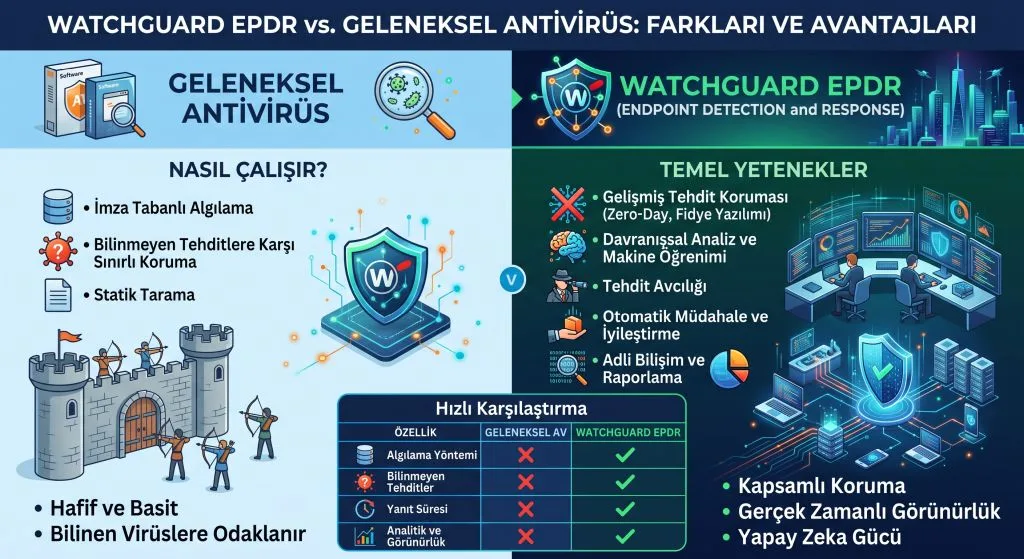
Geleneksel imza tabanlı antivirüs yazılımları, yalnızca daha önce tanımlanmış bilinen zararlı kodları engelleyebilir. Ancak günümüzün sıfırıncı gün (Zero-Day) fidye yazılımları, dosyasız (Fileless) saldırıları ve sistem araçlarını kötüye kullanan gelişmiş tehditler (Living-off-the-Land), klasik antivirüs korumalarını kolayca aşmaktadır. Kurumsal istemci (PC, laptop, sunucu) güvenliğini sağlamak amacıyla geliştirilen WatchGuard EPDR (Endpoint Protection Detection and Response), Endpoint Protection (EPP) ile Endpoint Detection and Response (EDR) yeteneklerini yapay zekâ destekli tek bir yazılım mimarisinde birleştirir. Bu rehberde WatchGuard EPDR teknolojisini ve geleneksel antivirüslere karşı sağladığı üstün koruma katmanlarını inceliyoruz.
Zero-Trust Application Service Farkı: WatchGuard EPDR, %100 Sıfır Güven (Zero-Trust) prensibiyle çalışır. Sistemde çalışan her bir çalıştırılabilir dosya (EXE, DLL) sınıflandırılana kadar izlenir; güvenilir olduğu doğrulanmayan hiçbir uygulama arka planda çalışamaz.
1. Geleneksel Antivirüs ve WatchGuard EPDR Arasındaki 4 Temel Fark
Kurumsal sistemlerinizi korurken klasik antivirüslerin yetersiz kaldığı alanlar ve EPDR’nin sunduğu çözümler şunlardır:
- İmza Bağımlılığı vs Davranışsal Yapay Zekâ: Klasik antivirüsler veritabanı güncellemesi beklerken, WatchGuard EPDR çalışan süreçlerin davranışlarını makine öğrenimi ile analiz eder ve anormallik tespit ettiği an müdahale eder.
- Saldırı İzleme ve Geçmiş Analizi (EDR): Şüpheli bir işlem gerçekleştiğinde saldırının nereden geldiğini, hangi dosyayı değiştirmeye çalıştığını adım adım (Kill Chain) raporlar.
- Otomatik Tehdit Avcılığı (Threat Hunting): Tehdit avcıları ve bulut analitiği sayesinde zararlı yazılımlar daha sisteme zarar vermeden tespit edilir.
- Merkezi Bulut Konsolu: Yerel bir antivirüs sunucusu (Management Server) kurmadan tüm istemci bilgisayarlar ve sunucular WatchGuard Cloud üzerinden tek ekrandan yönetilir.
2. WatchGuard EPDR’nin Öne Çıkan Güvenlik Modülleri
WatchGuard uç nokta güvenliği, kurumsal ağların güvenlik açıklarını kapatmak için katmanlı modüller içerir:
A. Anti-Ransomware ve Rollback Teknolojisi
Bir fidye yazılımı sistemdeki dosyaları şifrelemeye çalıştığı anda EPDR süreci durdurur ve şifrelenmeye çalışılan dosyaları anında orijinal haline geri döndürür.
B. Patch Management (Yama Yönetimi) Entegrasyonu
İşletim sistemlerindeki (Windows, macOS, Linux) ve 3. parti yazılımlardaki (Adobe, Chrome, Java vb.) güvenlik açıklarını tespit ederek güncellemeleri merkezi olarak yükler.
C. Web ve Harici Cihaz (USB) Kontrolü
Kullanıcıların yetkisiz USB bellek veya harici disk takmasını engeller, zararlı web sitelerine erişimi bilgisayar seviyesinde kısıtlar.
3. WatchGuard Firebox Güvenlik Duvarı İle Bütünleşik Güvenlik
WatchGuard EPDR, ağ kapısındaki WatchGuard Firebox güvenlik duvarı ile doğrudan haberleşebilir. Bilgisayarda bir zararlı tespit edildiğinde güvenlik duvarı durum uyarısını alır ve ilgili bilgisayarı ağdan otomatik izole eder. Böylece yanal siber saldırıların (Lateral Movement) önüne geçilmiş olur.
Sonuç
E-BT Servis olarak, şirketinizin masaüstü, dizüstü ve sunucu sistemlerini yeni nesil WatchGuard EPDR teknolojisi ile güvenceye alıyoruz. Eski antivirüs yazılımlarınızı değiştirmek, bulut uç nokta güvenliği sağlamak ve indirimli WatchGuard teklifleri almak için uzman ekibimizle iletişime geçebilirsiniz.