WatchGuard FireCluster (HA Yapılandırması): Active-Passive ve Active-Active Yüksek Erişilebilirlik
Kurumsal şirketlerde, fabrikalarda ve e-ticaret altyapılarında ağ güvenliğinin en kritik parametrelerinden biri iş sürekliliğidir. Ağ kapısında duran tek bir güvenlik duvarı (Firewall) donanımının güç kaynağının (PSU) arızalanması veya ethernet portunun kopması, tüm sistemlerin erişilemez hale gelmesine neden olabilir. Kesintiye tahammülü olmayan yapılar için geliştirilen WatchGuard FireCluster (High Availability – Yüksek Erişilebilirlik) teknolojisi, iki adet WatchGuard Firebox cihazının kümeleme (Cluster) mimarisinde eş zamanlı çalışarak sıfır kesinti sunmasını sağlar. Bu detaylı rehberde WatchGuard FireCluster modlarını, kurulum şartlarını ve lisans avantajlarını inceliyoruz.
WatchGuard Active-Passive Lisans Avantajı: Active-Passive FireCluster mimarisinde ikinci yedek cihaz için tam güvenlik lisans paketi ödenmez. Yedek cihaz için yalnızca “High Availability (HA)” donanım lisansı alınması yeterlidir, bu da bütçenizi %50 oranında korur.
1. WatchGuard FireCluster Çalışma Modları
Kurumunuzun trafik yüküne ve süreklilik kurgusuna göre seçebileceğiniz iki FireCluster modu bulunur:
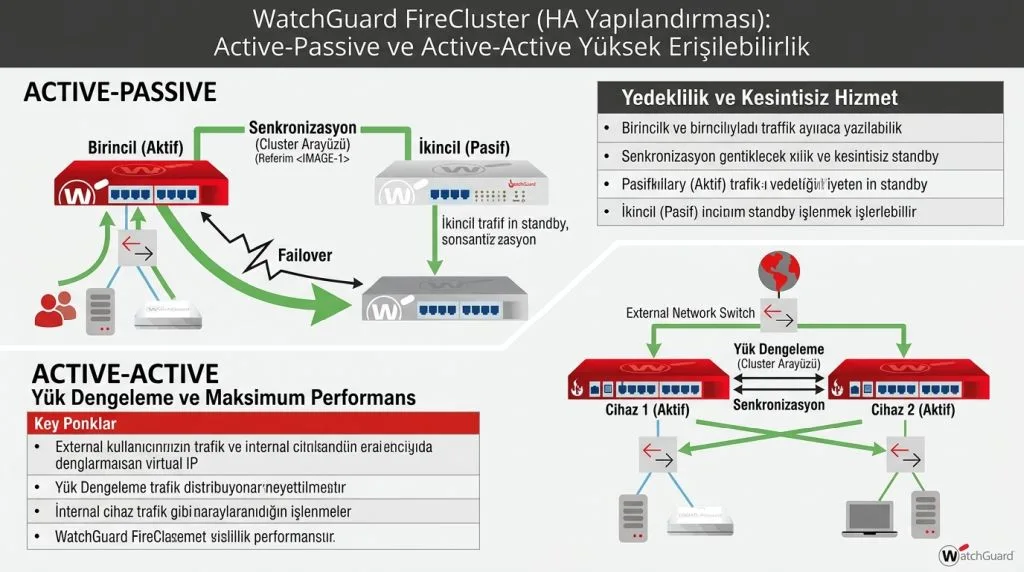
- Active-Passive Modu (En Yaygın Tercih): Birinci cihaz (Cluster Master) tüm ağ trafiğini işler, güvenlik kurallarını ve VPN tünellerini yönetir. İkinci cihaz (Backup Master) pasif beklemededir ve oturum tablolarını eş zamanlı senkronize eder. Ana cihaz kapandığında pasif cihaz milisaniyeler içinde görevi devralır.
- Active-Active Modu (Yük Dengeleme): Her iki cihaz da aktiftir. Küme yöneticisi gelen ağ trafiğini iki cihaz arasında yük dengelemesi (Load Balancing) yaparak dağıtır. Yüksek işlemci gücü gerektiren büyük yapılarda tercih edilir.
2. FireCluster Kurulumunda Aranan 4 Teknik Ön Koşul
İki WatchGuard cihazını sorunsuz bir yedekli küme haline getirmek için şu şartlar karşılanmalıdır:
A. Birebir Aynı Donanım Modeli
Kümedeki her iki cihazın da tamamen aynı model (Örn: İki adet WatchGuard Firebox M290 veya iki adet T85) olması gerekir.
B. Aynı Fireware OS Sürümü
Cihazların üzerindeki işletim sistemi sürümleri eşleşmelidir. Güncellemeler FireCluster menüsünden tek tıkla her iki cihaza aynı anda uygulanır.
C. Dedicated Cluster Bağlantı Portları
Cihazlar arasında en az bir (tercihen yedekli iki) arabirim doğrudan ara kablo ile birbirine bağlanarak “Cluster Sync” ve “Heartbeat” paketleri için ayrılmalıdır.
D. Switch Tarafında Redundancy ve VLAN Yapısı
Cihazların WAN ve LAN portları yedekli switch yapılarına (Stack Switch) bağlanarak hat kopmalarına karşı tam koruma sağlanmalıdır.
3. Kesintisiz Geçiş (Stateful Failover) Gücü
WatchGuard FireCluster mimarisinde durum bilgisi (Stateful) anlık olarak senkronize edildiği için bir cihaz çöktüğünde aktif olan SSL VPN tünelleri, IPsec bağlantıları, uzak masaüstü (RDP) oturumları ve web aramaları düşmez. Çalışanlar geçiş anında hiçbir kesinti hissetmez.
Sonuç
E-BT Servis olarak, şirketinizin ağ altyapısını inceleyerek sıfır kesintiyle çalışan WatchGuard FireCluster yüksek erişilebilirlik mimarilerini kurguluyoruz. Ağ sürekliliğinizi güvence altına almak, ikinci cihaz donanım fırsatları ve indirimli WatchGuard teklifleri almak için uzman ekibimizle iletişime geçebilirsiniz.